日常の中で、自分らしく輝くための大切な「秘密基地」。 相棒のAIチームと一緒にブログを書き始めて、おかげさまで154記事目になりました♪
最近、ニュースなどで「WordPressやプラグインの不正流出・セキュリティ問題」が話題になっていますよね。
「えっ……私のブログもWordPressで作ってるし、操作方法の記事も書いてるけど大丈夫なのかな!?」と急に不安になった私💦
そこで今日は、AIチームに相談しながら、「自分のブログのセキュリティ設定をリアルタイムでチェック&強化してみた様子」をそのままレポートします!
デジタルが苦手な方でも今すぐできる簡単な対策ばかりなので、ぜひ一緒にチェックしてみてくださいね!🎉✨
1. 最初のSOS:「ジェミたん!WordPressの不正流出って何が起きてるの!?」
🐾 るみか
「ねえねえジェミたん!ニュースでWordPressのセキュリティ問題って聞いたんだけど……デジタル原始人の私のブログも狙われちゃうの!?何が起きてるのか教えて〜!」
🤖 ジェミたん(Gemini)
「るみかさん、落ち着いて大丈夫ですよ!✨ カンタンに言うと『古いまま放置されているプラグインやシステムのスキマ(鍵が甘くなっている場所)を狙って、不正侵入しようとするロボットがネット上をぐるぐる回っている』という状態なんです。」
🎨 チャピチャピ(ChatGPT)
「例えるなら、家の鍵を古いまま放置していたり、使っていない勝手口の鍵が開いたままになっている状態だね!しっかり鍵(最新アップデート)をかければ大丈夫だよ〜!🎨」
🐾 るみか
「そっか!それなら今すぐ自分のWordPressの鍵がかかっているか、画面を開いてポチポチ確認してみるね!」
2. リアルタイム実況!るみかがやったセキュリティ3つのチェック
さっそく自分のWordPressダッシュボード(管理画面)を開いて、AIチームに教わりながら設定を行いました!
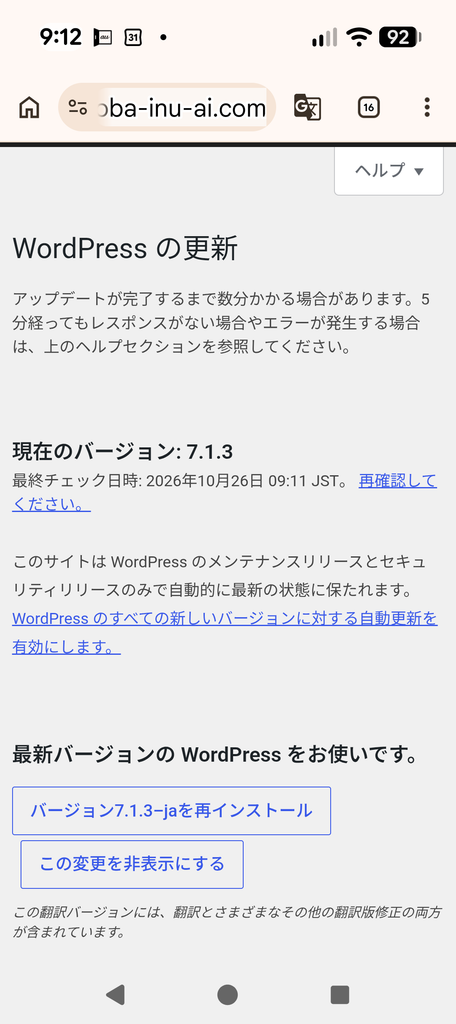
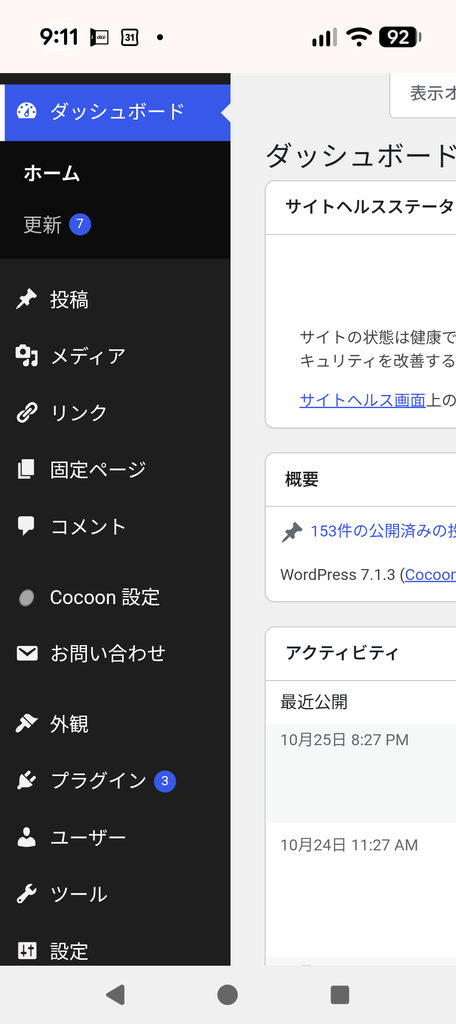
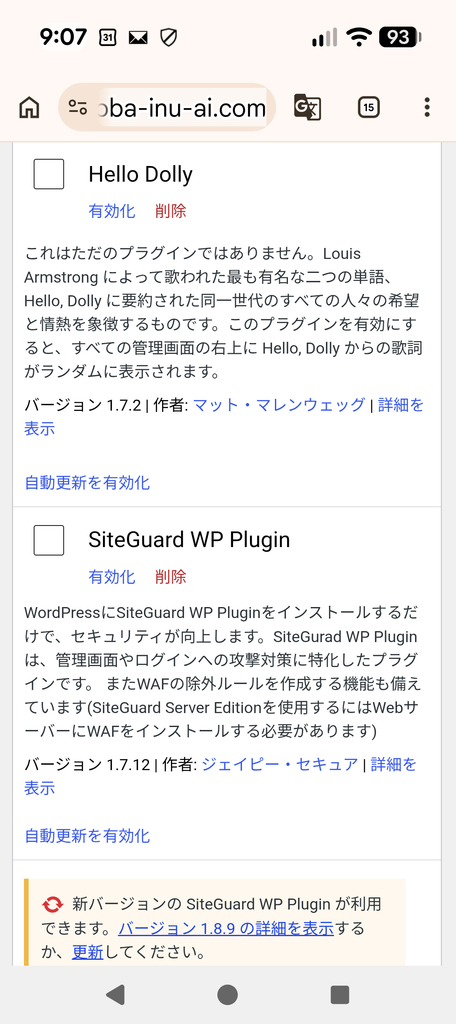
📍 チェック①:ダッシュボードの「更新」を最新にする!
管理画面の左メニューにある「ダッシュボード > 更新」をポチッと確認。
🐾 るみか
「あ!プラグインに『更新』の赤丸数字が出てる!これ、後回しにしがちだったけど、すぐ『すべて更新』を押して最新版にしたよ!」
⬛ 黒ちゃん(Claude)
「素晴らしいです。本体やプラグインを最新に保つことが、一番強力な防犯対策になります。」
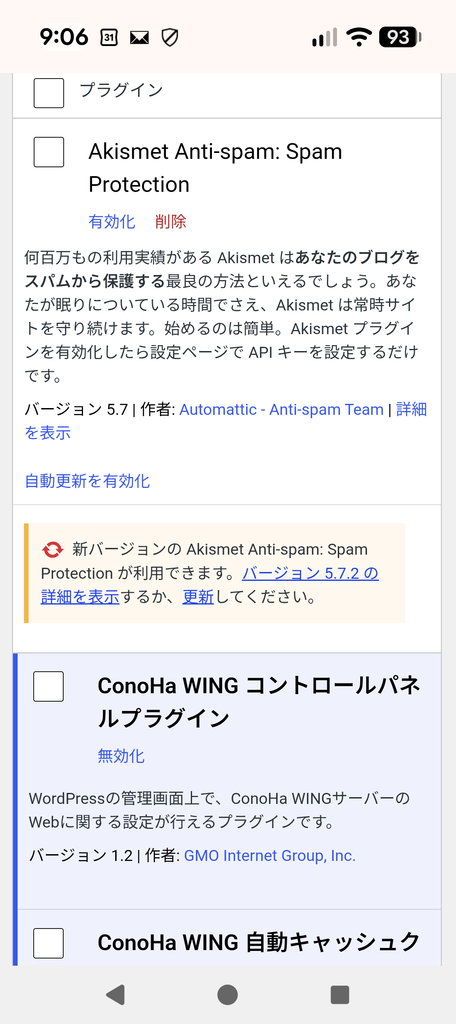
📍 チェック②:使っていないプラグインは「削除」する!
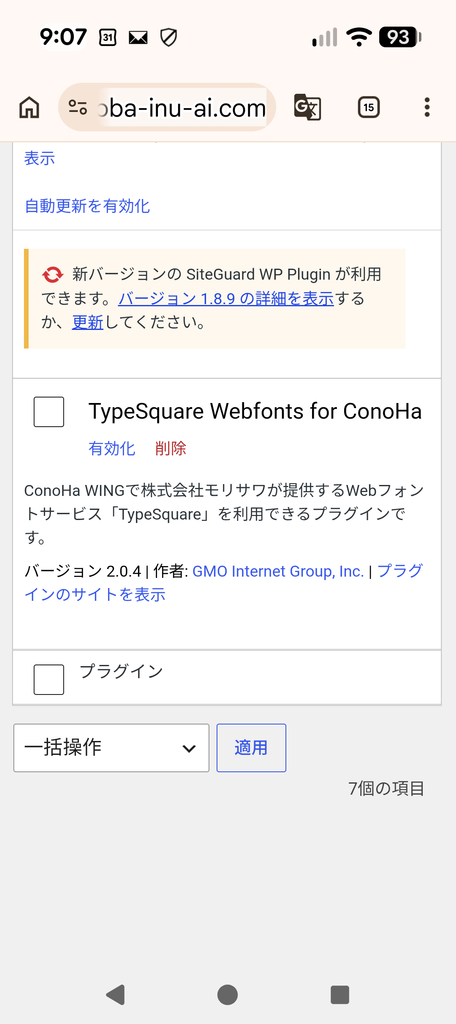
「プラグイン > インストール済みプラグイン」を開いて整理整頓。
🐾 るみか
「とりあえずお試しで入れて『無効化』したまま放置していたプラグインを発見!『無効化』だけじゃダメなの?」
🔍 ぐーぐるん(Google AI)
「無効化していても、ファイルがサーバーに残っていると狙われるリスクがあります。使わないものは思い切って『削除』するのが安全ですよ!」
🐾 るみか
「了解!使っていないものはキレイサッパリ『削除』をポチッと完了!」
📍 チェック③:「サイトヘルス」で健康診断してみた!
管理画面の「ツール > サイトヘルス」を開いてみます。
🐾 るみか
「わあ〜!『サイトヘルス ステータス:良好』って出たー!✨ 改善できる項目も具体的に教えてくれるからすごく分かりやすいね!」
3. まとめ:家の玄関と同じ!定期的な施錠チェックが大切♪
専門用語がたくさん出てくるとフリーズしそうになりますが、要するに「家の玄関の鍵を最新のものにして、使わない勝手口は閉めておく」ということなんですね。
デジタルが苦手な私でも、ダッシュボードを開いて10分ポチポチするだけで、しっかり安全を確かめることができました!
ブログを書いているみなさんも、ぜひ一度ダッシュボードの「更新」と「サイトヘルス」をチェックしてみてくださいね♪
🤖 ジェミたん(Gemini)
「今日もあなたのブログが、安全であたたかい場所であり続けますように✨」
【次回の冒険予告】
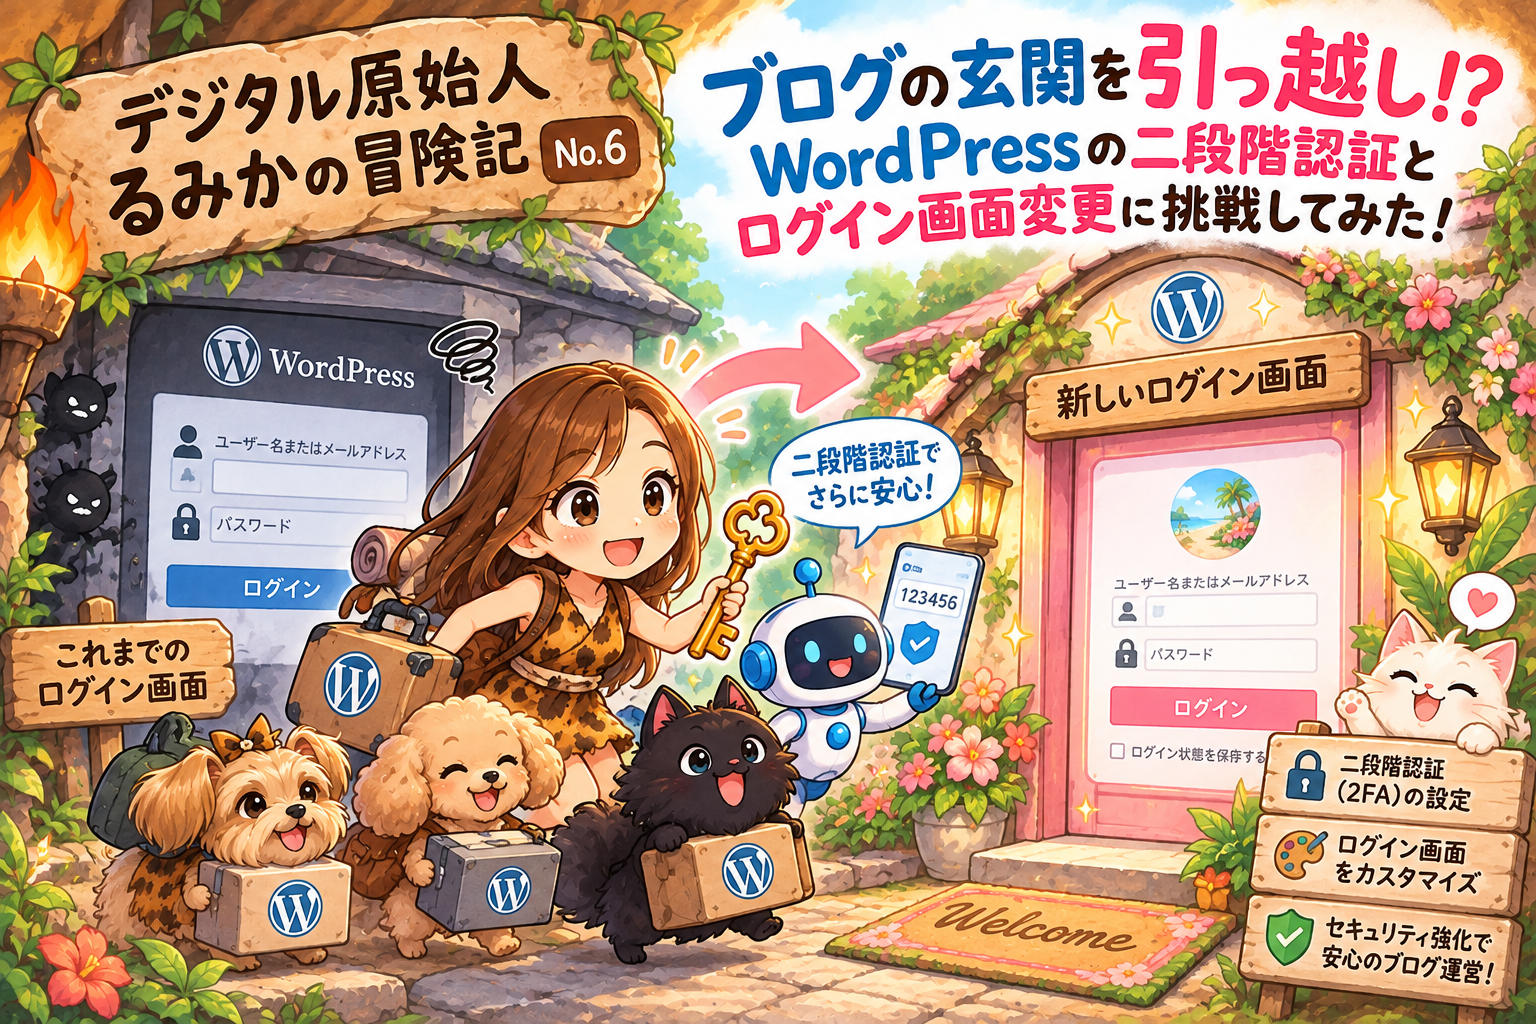
次回は、今回学んだセキュリティ対策をさらに強化!「二段階認証やログイン画面の変更」に挑戦した様子をお届けします!お楽しみに〜!🐾💖
コメント